
Se invii newsletter, DEM, email automatiche o comunicazioni commerciali, probabilmente utilizzi i tracking pixel anche senza pensarci troppo.
Sono quei piccoli elementi invisibili inseriti nelle email che permettono alla piattaforma di dirti cose come:
- quante persone hanno aperto il messaggio;
- quando lo hanno aperto;
- quante volte lo hanno fatto;
- quale dispositivo o client di posta hanno utilizzato;
- quali contatti risultano più o meno coinvolti.
Per anni abbiamo trattato queste informazioni come normali statistiche dell’email marketing.
Nel 2026, però, il tema è diventato anche una questione di privacy e gestione del consenso.
Il Garante per la protezione dei dati personali ha pubblicato nuove Linee Guida dedicate proprio ai tracking pixel nelle comunicazioni email, prevedendo sei mesi per l’adeguamento dalla pubblicazione in Gazzetta Ufficiale. La data da segnare è quindi il 29 ottobre 2026.
Vediamo cosa significa concretamente per un’azienda.
Cos’è un tracking pixel nelle email?
Partiamo dalla tecnologia.
Un tracking pixel è normalmente una piccolissima immagine caricata da un server remoto e inserita nel codice HTML di un’email.
Spesso è completamente invisibile al destinatario.
Quando l’email viene aperta e il client di posta scarica le immagini, viene effettuata una richiesta al server che ospita il pixel.
Quella richiesta può permettere di registrare informazioni come:
- apertura dell’email;
- data e ora;
- aperture successive;
- indirizzo IP;
- dispositivo utilizzato;
- client di posta.
Il problema, dal punto di vista privacy, non è quindi l’immagine in sé.
È l’informazione che il caricamento dell’immagine può restituire sul comportamento di uno specifico destinatario.
Il Garante sottolinea proprio il carattere poco percepibile di questo meccanismo: il destinatario vede semplicemente un’email, mentre dietro le quinte può avvenire un trattamento di informazioni relativo alla sua interazione con il messaggio.
Perché il Garante è intervenuto?
Perché “ha aperto la newsletter” può sembrare un’informazione innocua.
Ma dipende da cosa ne facciamo.
Immaginiamo di inviare una newsletter a 10.000 persone e di sapere semplicemente che:
il 42% dei messaggi è stato aperto.
È una cosa.
Sapere invece che:
Mario Rossi ha aperto l’email tre volte, non apre quelle relative al servizio A, apre frequentemente quelle sul servizio B e quindi verrà inserito automaticamente in una determinata sequenza commerciale
è qualcosa di molto diverso.
Nel secondo caso il comportamento del singolo utente viene utilizzato per prendere decisioni su:
- segmentazione;
- personalizzazione;
- pressione commerciale;
- frequenza delle comunicazioni;
- interessi presunti;
- profilazione.
Ed è soprattutto in scenari di questo tipo che consenso e trasparenza diventano centrali.
Tracking pixel e GDPR sono la stessa cosa?
No.
Le due discipline sono collegate, ma è utile non confonderle.
Il GDPR costituisce il quadro generale europeo relativo al trattamento dei dati personali.
Le indicazioni sui tracking pixel nelle email si inseriscono invece anche nella disciplina e-Privacy e, in Italia, nell’articolo 122 del Codice Privacy.
Questo spiega perché il problema non possa essere liquidato semplicemente dicendo:
“Ho già una Privacy Policy conforme al GDPR, quindi sono a posto.”
La vera domanda diventa:
la mia informativa spiega anche che utilizzo sistemi di tracciamento nelle email e per quale finalità?
E, soprattutto:
il modo in cui sto utilizzando quei dati richiede il consenso?
Quindi per ogni pixel serve il consenso?
No.
Ed è probabilmente il punto più importante da chiarire.
Le Linee Guida prevedono situazioni nelle quali può essere possibile utilizzare il tracking senza acquisire uno specifico consenso dedicato.
Tra gli esempi indicati troviamo:
Statistiche realmente anonimizzate
Se il sistema viene utilizzato per misurare dati statistici complessivi senza consentire di ricondurre l’apertura al singolo destinatario, possono sussistere condizioni differenti.
Un esempio è:
“Il 37% della newsletter è stato aperto.”
senza sapere chi appartenga a quel 37%.
Il Garante richiama però la necessità di adottare vere tecniche di anonimizzazione: non basta chiamare “aggregato” un dato che continua comunque a essere riconducibile a una persona.
Sicurezza e autenticazione
Esistono poi casi nei quali il tracking può essere funzionale alla sicurezza o all’erogazione del servizio.
Ad esempio comunicazioni legate a:
- attivazione di un account;
- modifica della password;
- autenticazione;
- determinati processi di sicurezza.
Alcune comunicazioni obbligatorie o di servizio
Il Garante contempla inoltre alcune comunicazioni nelle quali è importante sapere che il messaggio sia stato effettivamente ricevuto o consultato, come determinate notifiche di sicurezza, variazioni contrattuali o comunicazioni che il titolare è tenuto a inviare.
Non significa però che qualsiasi email etichettata internamente come “email di servizio” sia automaticamente esente.
Conta la finalità reale del trattamento.
Ed è proprio per questo che il singolo caso dovrebbe essere valutato con il proprio consulente privacy o DPO.
Quando il consenso diventa particolarmente importante?
Il quadro cambia quando utilizziamo il dato del singolo destinatario per finalità di marketing.
Facciamo alcuni esempi.
Invii una newsletter e utilizzi le aperture per distinguere:
utenti attivi e utenti inattivi.
Oppure decidi di inviare una seconda comunicazione soltanto alle persone che hanno aperto la prima.
O ancora:
un contatto apre frequentemente email dedicate all’e-commerce e quindi il sistema gli assegna automaticamente un determinato interesse.
In questi casi non stiamo più semplicemente contando email.
Stiamo osservando il comportamento del destinatario per prendere decisioni commerciali successive.
Le Linee Guida indicano espressamente scenari come:
- analisi individuale del tasso di apertura;
- ottimizzazione delle campagne sulla base del comportamento osservato;
- modifica della frequenza degli invii;
- interruzione o intensificazione delle comunicazioni;
- deduzione di gusti e interessi;
- creazione di profili commerciali.
In situazioni di questo tipo il consenso preventivo assume un ruolo centrale.
Il consenso marketing e quello al tracking devono avere due checkbox?
Non necessariamente.
Questa è una delle parti più interessanti delle nuove indicazioni.
Il Garante riconosce che riempire un modulo di checkbox può produrre l’effetto opposto rispetto a quello desiderato: l’utente smette di leggere e accetta tutto meccanicamente.
Per questo ammette, in linea di principio, che il consenso al tracking possa essere compreso nel consenso più generale alle comunicazioni promozionali, purché la richiesta sia formulata in maniera chiara, informata, neutra e senza forzature.
Ma c’è una condizione fondamentale.
L’utente deve poter successivamente cambiare idea solo sul tracking.
Ed è qui che entra in gioco la cosiddetta revoca granulare.
Posso continuare a ricevere la newsletter senza farmi tracciare?
Questo è uno dei cambiamenti operativi più rilevanti.
Finora il footer di una newsletter conteneva normalmente una scelta:
“Disiscriviti.”
Quindi:
ricevo tutto oppure non ricevo più nulla.
Le Linee Guida chiedono invece, nei casi in cui il trattamento sia basato sul consenso, di permettere all’utente di modificare le proprie preferenze in modo più granulare.
Una persona dovrebbe quindi poter scegliere:
continuo a ricevere le comunicazioni, ma non voglio essere tracciato individualmente.
Oppure:
non voglio più ricevere le comunicazioni.
Il Garante indica, ad esempio, la possibilità di inserire nel footer dell’email un collegamento verso un’area dedicata alla gestione delle preferenze.
E questo cambia parecchio le cose dal punto di vista tecnico.
Non basta quindi aggiungere due righe alla Privacy Policy.
Bisogna verificare che la piattaforma utilizzata sia effettivamente in grado di registrare e rispettare questa scelta.
E chi è già iscritto alla newsletter?
Altro punto molto importante.
Immaginiamo un’azienda che abbia già 20.000 iscritti.
Deve chiedere nuovamente il consenso a tutti?
Per i trattamenti già in corso, le Linee Guida prevedono un regime transitorio.
Il titolare deve innanzitutto aggiornare l’informativa e renderla nota agli utenti, utilizzando ad esempio il primo invio utile.
Parallelamente deve mettere a disposizione un sistema che consenta la revoca granulare del tracking.
Per i nuovi trattamenti, invece, l’impostazione deve essere progettata correttamente fin dall’inizio.
È quindi importante distinguere:
| Situazione | Cosa verificare |
|---|---|
| Database già esistente | Informativa aggiornata + gestione revoca |
| Nuovi iscritti | Informativa e corretta raccolta del consenso |
| Tracking individuale | Base giuridica e possibilità di revoca |
| Tracking solo statistico | Effettiva anonimizzazione |
| Email di servizio | Finalità reale e possibile deroga |
Non conviene quindi adottare una soluzione identica per qualsiasi lista.
“Uso MailUp, Brevo, HubSpot o un’altra piattaforma: se ne occupano loro?”
No.
Ed è un errore che abbiamo già visto fare molte volte anche in altri ambiti privacy.
Il fatto che un software metta a disposizione gli strumenti necessari non significa che scelga al posto dell’azienda come trattare i dati.
Una piattaforma può permetterti di:
- disattivare il tracking;
- raccogliere il consenso;
- creare un preference center;
- registrare le preferenze;
- anonimizzare determinati dati.
Ma resta l’azienda a dover stabilire:
- perché sta raccogliendo quei dati;
- con quale base giuridica;
- come informarli;
- quali utenti tracciare;
- quali dati conservare;
- come gestire una revoca.
MailUp, nella propria guida dedicata alle nuove Linee Guida, ribadisce proprio questa distinzione tra strumento tecnico e responsabilità del Titolare del trattamento.
Non è quindi un semplice problema di newsletter
Questa novità riguarda potenzialmente molti più flussi di quanto possa sembrare.
Pensiamo a un normale sito aziendale.
Potremmo avere:
form newsletter → CRM → piattaforma email → automazione → tracking aperture → segmentazione
Oppure:
download di un contenuto → email automatica → verifica apertura → seconda email → assegnazione lead al commerciale
Dal punto di vista del marketing è una normale automazione.
Dal punto di vista privacy contiene diversi trattamenti da analizzare.
Ed è proprio per questo che, nei progetti digitali più strutturati, sito web, marketing automation e GDPR non dovrebbero essere progettati come tre compartimenti separati.
Su SartiDigitali adottiamo già questo tipo di impostazione anche durante la realizzazione dei siti: la gestione di Privacy Policy, Cookie Policy, consensi, strumenti di tracciamento e servizi esterni va valutata come parte dell’ecosistema digitale e non come un controllo da effettuare alla fine del progetto.
La checklist prima del 29 ottobre 2026
Se la tua azienda utilizza newsletter o email automatiche, partirei da questi controlli.
1. Capire se utilizzi tracking pixel
Non darlo per scontato.
Controlla la piattaforma con cui invii:
- newsletter;
- DEM;
- automazioni;
- email transazionali.
Verifica se il monitoraggio delle aperture è attivo.
2. Capire cosa fai con il dato
Questa è la domanda realmente importante.
Lo utilizzi solamente per statistiche generali?
Oppure sai esattamente quali utenti hanno aperto un messaggio?
Utilizzi poi questa informazione per:
- segmentare;
- profilare;
- cambiare frequenza;
- attivare automazioni;
- assegnare lead;
- personalizzare comunicazioni?
3. Verificare la base giuridica
Non tutti i trattamenti sono uguali.
È necessario capire insieme al proprio referente privacy se il caso rientra nelle deroghe previste oppure se richiede consenso.
4. Aggiornare l’informativa
L’uso del tracking deve essere spiegato con sufficiente trasparenza.
L’utente dovrebbe capire:
- che esiste;
- cosa rileva;
- perché viene utilizzato;
- cosa viene fatto con i dati;
- come può modificare le proprie preferenze.
5. Controllare form e consensi
Se vengono acquisiti nuovi iscritti, i testi presenti nei moduli devono essere coerenti con ciò che accade realmente dopo l’iscrizione.
6. Implementare la revoca granulare
Se un utente non vuole più essere tracciato deve poter gestire quella preferenza senza essere necessariamente costretto a cancellarsi dalla newsletter.
7. Controllare le automazioni
Questa parte è facile da dimenticare.
Una modifica alle preferenze privacy deve riflettersi anche su:
- workflow;
- segmenti;
- CRM;
- campagne automatiche;
- sistemi collegati.
8. Documentare ciò che è stato fatto
Conserva evidenza di:
- configurazioni;
- informative;
- testi dei consensi;
- log delle preferenze;
- procedure adottate.
Il principio di accountability non consiste semplicemente nell’essere conformi.
Significa anche essere in grado di dimostrare come si è arrivati a determinate scelte.
Cosa farei oggi se avessi una newsletter aziendale
Partirei da una domanda molto semplice:
“La mia piattaforma sa chi apre le mie email?”
Se la risposta è sì, farei immediatamente un secondo controllo:
“E io cosa faccio con quell’informazione?”
Da quelle due domande possiamo già capire gran parte del problema.
Non serve entrare nel panico e disattivare qualsiasi statistica.
Ma non conviene nemmeno aspettare il 28 ottobre per scoprire che newsletter, CRM, form di iscrizione e automazioni sono collegati tra loro e devono essere riconfigurati.
La scadenza per l’adeguamento è il 29 ottobre 2026.
E, soprattutto nelle aziende che utilizzano seriamente email marketing e marketing automation, il lavoro può richiedere qualcosa in più rispetto alla modifica di una frase nell’informativa.
Privacy ed email marketing: il punto non è smettere di misurare
La conseguenza delle nuove Linee Guida non dovrebbe essere:
“Da domani non possiamo più misurare niente.”
Il punto è un altro.
Dobbiamo sapere:
cosa stiamo misurando, perché lo stiamo misurando e se l’utente ne è correttamente informato.
Una statistica aggregata non è necessariamente equivalente alla profilazione di un singolo destinatario.
Un’email di sicurezza non equivale necessariamente a una DEM.
Una conferma d’ordine non equivale a un’automazione che modifica la pressione commerciale in base alle aperture.
La tecnologia può essere la stessa.
È la finalità a cambiare profondamente il trattamento.
Ed è esattamente per questo che l’adeguamento dovrebbe coinvolgere sia chi segue privacy e GDPR, sia chi materialmente gestisce sito, CRM, newsletter e automazioni.
Perché, come spesso accade nel digitale, il problema non è quasi mai una singola checkbox.
È capire cosa succede dopo averla cliccata.
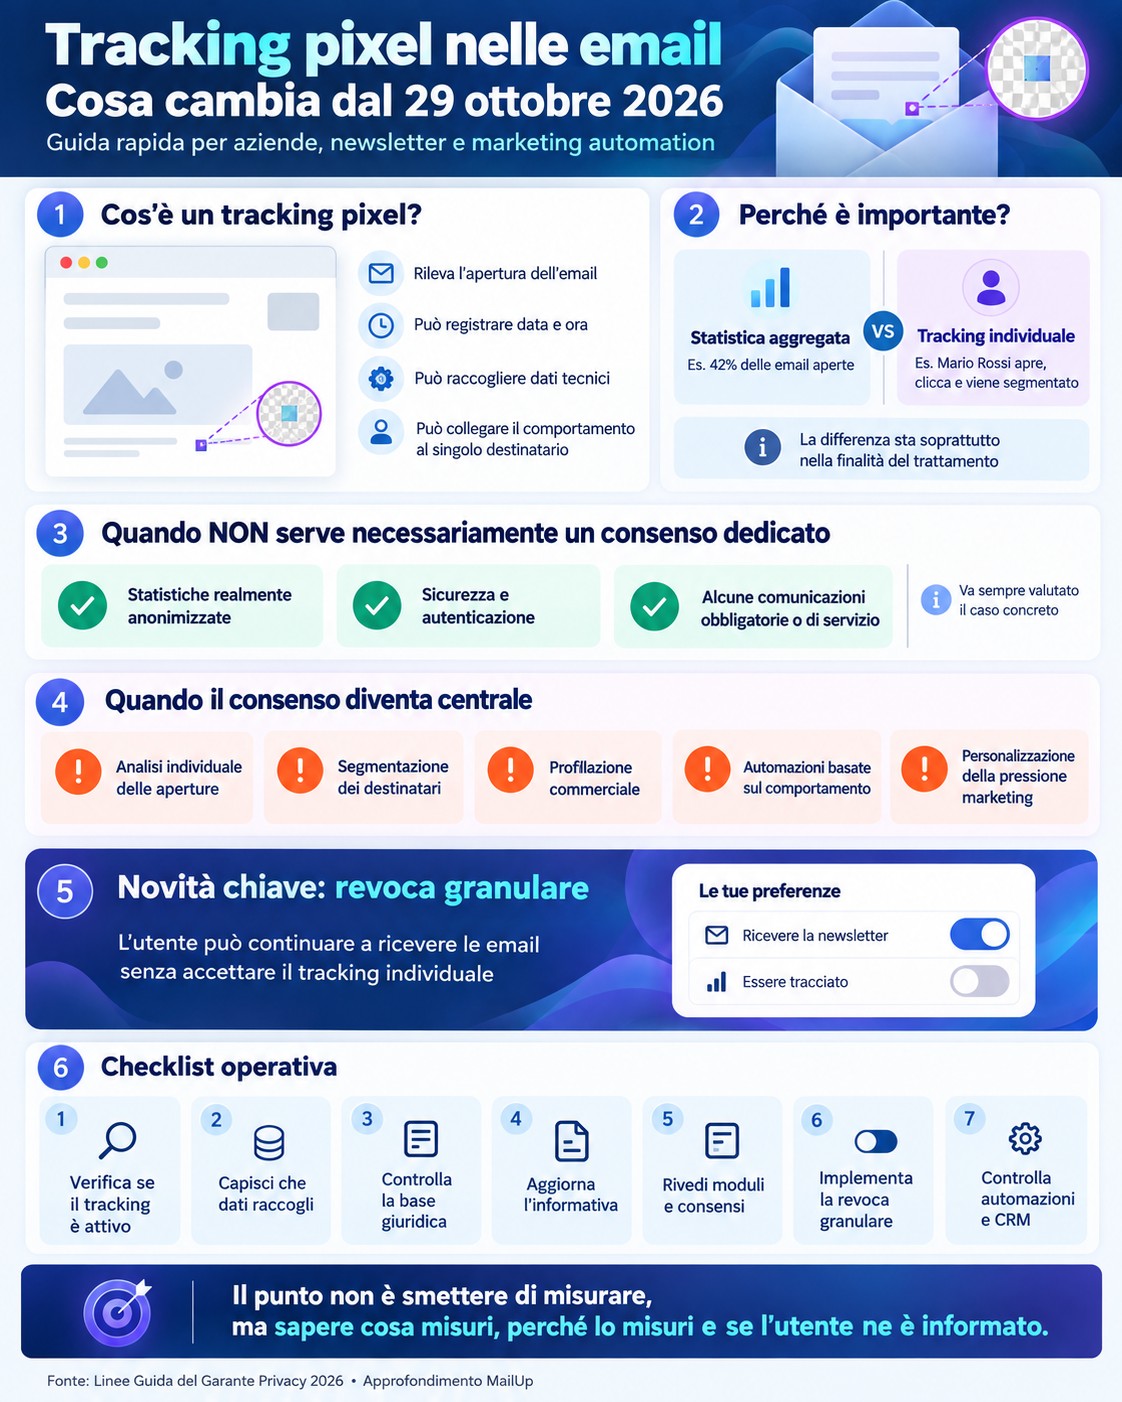
Domande frequenti sui tracking pixel nelle email
Cos’è un tracking pixel?
È normalmente una piccola immagine caricata da un server remoto e inserita all’interno di un’email. Il suo caricamento può consentire al mittente di rilevare l’apertura del messaggio e altre informazioni tecniche associate.
Dal 29 ottobre 2026 sarà vietato tracciare le aperture delle email?
No. Le Linee Guida non introducono un divieto assoluto dei tracking pixel. Cambiano però le condizioni con cui possono essere utilizzati, in particolare rispetto a informativa, consenso, anonimizzazione e revoca.
Per le statistiche aggregate serve sempre il consenso?
Non necessariamente. Il Garante contempla una deroga per determinate statistiche globali, ma richiede che i dati siano effettivamente anonimizzati e non consentano misurazioni individuali.
Per l’email marketing serve il consenso al tracking?
Quando i dati di apertura individuali vengono utilizzati per analizzare il comportamento del destinatario, segmentarlo, personalizzare gli invii o costruire profili commerciali, il consenso assume un ruolo centrale.
Devo aggiungere una nuova checkbox?
Non necessariamente. Il consenso al tracking può, in determinate condizioni, essere ricompreso nel consenso alle comunicazioni promozionali. Deve però essere garantita una successiva revoca granulare.
Cosa significa revoca granulare?
Significa consentire a una persona di continuare a ricevere le email ma di revocare soltanto il consenso al tracking.
Se uso una piattaforma di email marketing sono automaticamente conforme?
No. La piattaforma mette a disposizione gli strumenti tecnici, mentre la corretta configurazione, la finalità del trattamento, l’informativa e la base giuridica rimangono responsabilità dell’azienda che invia le comunicazioni.
Fonti
Questo approfondimento prende spunto dall’articolo “Tracking pixel nelle email: le domande più frequenti”, pubblicato da MailUp il 16 settembre 2026, che raccoglie alcune delle principali domande operative emerse dopo la pubblicazione delle nuove Linee Guida.
Per gli aspetti normativi abbiamo inoltre fatto riferimento alle Linee Guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica, adottate dal Garante per la protezione dei dati personali il 17 aprile 2026 e pubblicate in Gazzetta Ufficiale il 29 aprile 2026.
Questo articolo ha finalità informative e non costituisce consulenza legale. Le modalità corrette di trattamento devono essere valutate rispetto al caso concreto con il proprio DPO o consulente privacy.